Роли
В АРХИВА используется концепция ролей для управления доступом к ресурсам системы. Роль представляет собой набор прав, которые определяют возможности пользователя в системе и объем данных, доступных для просмотра.
Права доступа — определяют разрешенные действия (например, возможность удаления электронной почты).
Фильтр просмотра — определяет, какие именно сообщения пользователь может видеть (например, рядовой сотрудник видит только свою почту).
Права доступа
Права доступа определяют, какие действия разрешены пользователю. Каждое право соответствует конкретному разделу интерфейса или конкретной операции: интерфейс показывает только те элементы, к которым у роли есть право, а сервер проверяет право при каждом запросе независимо от того, что отображено в интерфейсе.
Ниже приведён полный набор прав АРХИВА. Названия совпадают с подписями в интерфейсе (Конфигурация > Роли).
Работа с сообщениями
Право | Разрешает |
|---|---|
Поиск ( | Выполнять поисковые запросы к архиву. Базовое право: без него остальные операции с сообщениями недоступны. |
Просмотр ( | Открывать сообщение и вложения целиком, а не только строку в результатах поиска. |
Просмотр скрытых копий (BCC) ( | Видеть поле BCC в сообщениях. По умолчанию скрыто: получатели скрытой копии не должны становиться доступны более широкому кругу пользователей. |
Удаление ( | Удалять сообщения из архива. |
Отправка ( | Пересылать найденные сообщения из архива на электронную почту. |
Печать ( | Печатать сообщения. |
Экспорт ( | Выгружать сообщения и результаты поиска во внешние файлы. |
Сохранение ( | Сохранять объекты из архива (сообщения и вложения) на рабочее место. |
Удержание ( | Устанавливать и снимать удержание ( |
Теги ( | Присваивать сообщениям теги и работать с ними. |
Расследования и аналитика
Право | Разрешает |
|---|---|
Аналитика ( | Открывать раздел аналитики: графики активности и статистику по отправителям и доменам. |
Социальный граф ( | Строить социальный граф по результатам поиска. Состав полей графа определяется теми же правилами раскрытия данных, что и таблица результатов. |
Аудит ( | Искать по журналу аудита и просматривать действия пользователей в системе. |
Конфигурация
Право | Разрешает |
|---|---|
Конфигурация ( | Общее право на изменение настроек. |
Домены ( | Управлять обслуживаемыми почтовыми доменами. |
Тома ( | Создавать тома, монтировать и демонтировать их, закрывать, перестраивать индексы, сливать, настраивать правила создания новых томов. |
Вход ( | Настраивать способы входа в систему и учётные записи пользователей. |
Пользовательские роли ( | Создавать роли и назначать им права и фильтры просмотра. |
Сертификаты ( | Управлять сертификатами сервера, включая автоматическое получение. |
Подключения ( | Настраивать подключения клиентов, серверов и внешних хранилищ. |
Слушатели ( | Настраивать сетевые слушатели для приёма входящей почты. |
Настройка маршрутов ( | Настраивать правила обработки входящего трафика. |
Правила архивации ( | Задавать критерии попадания писем в архив. |
Фильтр контента ( | Настраивать автоматическую обработку сообщений по содержимому. |
Сроки хранения ( | Задавать правила автоматического удаления и удержания писем. |
Логирование ( | Просматривать журналы и управлять параметрами логирования. |
Настройка резервного копирования ( | Настраивать резервное копирование. |
Автообновление ( | Просматривать доступные обновления и применять их. |
Модели ИИ ( | Устанавливать и обновлять нейросетевые модели (эмбеддеры), используемые поиском по похожим сообщениям. Установка дополнительно требует действующей подписки на обновления. Право введено в версии 26. |
Общие ( | Изменять глобальные параметры работы системы. |
Настройка архива ( | Изменять параметры архивирования. |
Настройка поиска ( | Изменять параметры поиска. |
Настройка индекса ( | Изменять параметры индексирования. |
О программе ( | Просматривать сведения о версии продукта и лицензии. |
Состояние и прочие права
Право | Разрешает |
|---|---|
Просмотр статуса ( | Открывать раздел «Статус»: сводку, графики, оповещения, состояние томов и процессов. |
Отчет о состоянии ( | Формировать отчёты о состоянии системы. |
Предпочтения ( | Сохранять персональные настройки интерфейса пользователя. |
Сервер ( | Управлять параметрами сервера. |
Архив файлов ( | Работать с файловым архивом. |
PR-кодирование ( | Использовать вычисление весов связей при построении социального графа. |
Загрузка импорта ( | Импортировать письма загрузкой файлов из рабочего места. |
Импорт с подключения ( | Импортировать письма из настроенного подключения к почтовому серверу. |
Импорт из папки сервера ( | Импортировать письма из каталога на сервере. |
Двухфакторная аутентификация ( | Использовать двухфакторную аутентификацию. |
Фильтр просмотра
Фильтр просмотра используется для ограничения результатов поиска в соответствии с заданными правилами поисковых запросов.
При определении фильтра макрос %email% автоматически заменяется на адрес электронной почты авторизованного пользователя. Таким образом, если выбрать параметр «любой адрес» и указать значение %email%, вы ограничите область просмотра только почтой данного пользователя.
В фильтре просмотра можно использовать сложные поисковые фразы согласно синтаксису Архива. Это полезно в специфических сценариях. Например, если пользователю помимо собственной почты необходимо просматривать почту коллеги, можно создать фильтр: anyaddress:(%email% OR john.adams@*). В этом случае пользователю будет открыт доступ к письмам Джона Адамса и собственным сообщениям. При использовании авторизации через LDAP/AD может потребоваться дополнительная настройка полей, в которых хранится адрес электронной почты.
Предопределенные роли
В АРХИВА предусмотрены стандартные роли пользователей с различными наборами прав доступа и фильтрами просмотра.
Администратор
Данная роль предназначена для технической настройки АРХИВА. Для защиты конфиденциальной корпоративной информации администратору запрещено назначать роли другим пользователям и изменять настройки авторизации. Макрос %email% в фильтре просмотра ограничивает видимость почты только сообщениями самого администратора.
Аудитор
Эта роль предназначена для полноценного мониторинга всего архива. Права доступа аудитора ограничены только функцией поиска.
Пользователь
Роль предназначена для доступа сотрудников к собственной электронной почте в архиве. Права ограничены поиском; по умолчанию удаление писем запрещено. Макрос %email% в фильтре просмотра обеспечивает доступ только к сообщениям данного сотрудника (при авторизации %email% заменяется на реальные адреса пользователя).
Мастер
Главная роль, которая автоматически назначается пользователю admin при входе в систему. Пользователь с этой ролью обладает неограниченными полномочиями, имеет полный доступ ко всем функциям системы и может просматривать любые письма в архиве. Аналог пользователя root в UNIX-системах.
Дополнительные роли
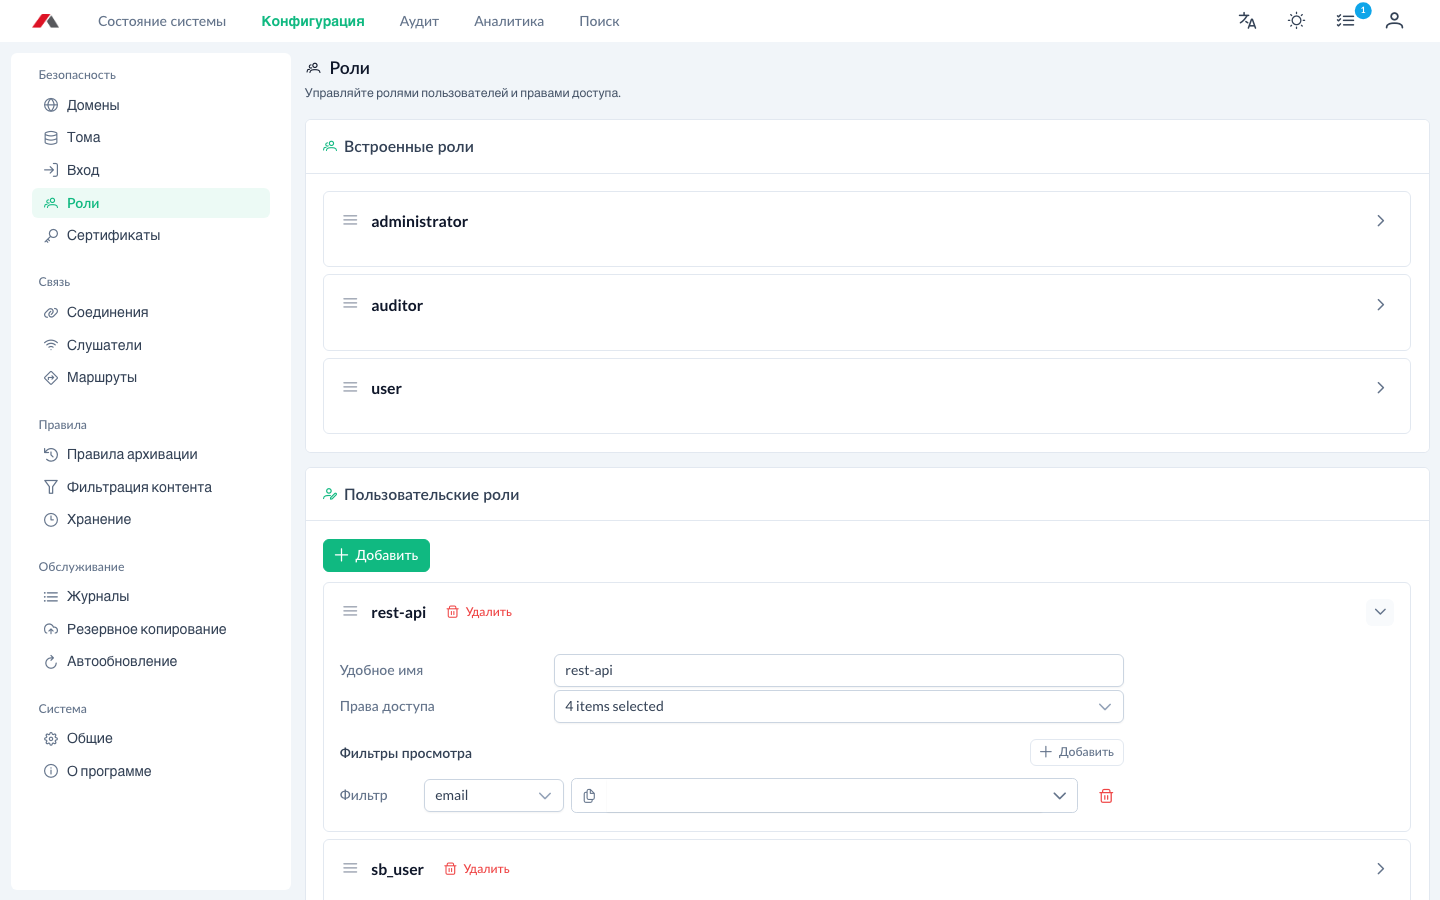
Помимо встроенных, в разделе Конфигурация → Роли создаются собственные роли. Встроенные роли изменить нельзя — только просмотреть; для пользовательских ролей доступны полный набор прав и фильтр просмотра.
Создание роли:
Откройте Конфигурация → Роли и в разделе «Пользовательские роли» нажмите «Добавить».
Разверните карточку новой роли.
В блоке «Права доступа» отметьте нужные права (полный перечень — выше в этой теме), в блоке «Фильтры просмотра» задайте ограничения видимости.
Нажмите «Сохранить».
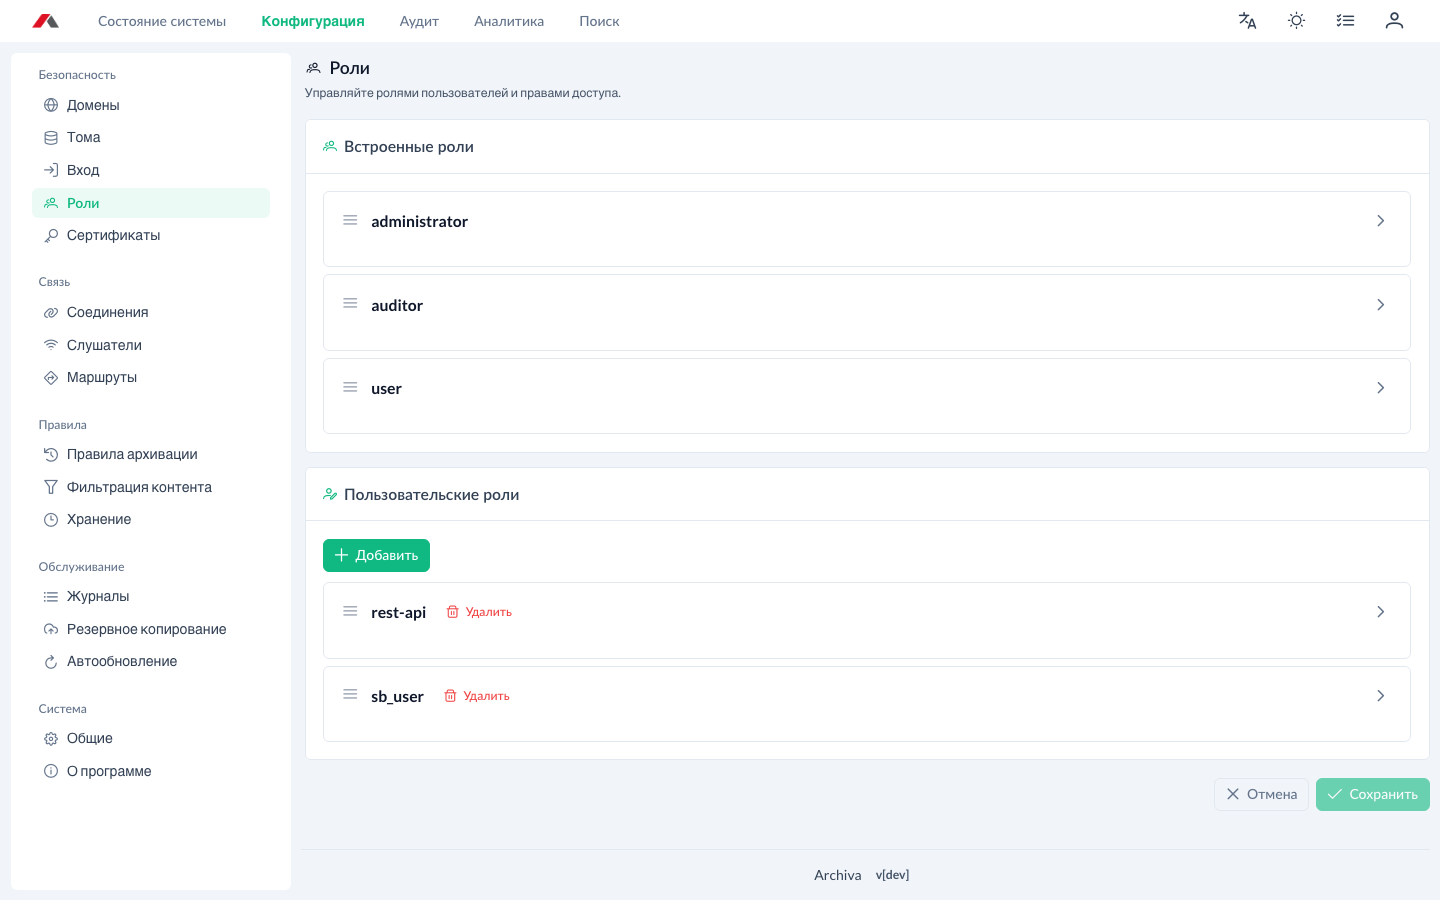
Развернутая карточка роли — редактор прав и фильтров: